ISO 27001 Software: fertiges ISMS in Confluence
INSTANT 27001 liefert alle 93 Controls, Richtlinien, Risiko-Matrix, Statement of Applicability und Audit-Checklisten als vorausgefüllten Confluence-Space. Dazu Gap-Analyse und Begleitung bis zum Zertifikat durch einen zertifizierten Lead Implementer.
- ISO 27001 Lead Implementer
- ISO 27001:2022, 93 Controls
- Geld-zurück-Garantie bei bestandenem Stage-1-Audit
Das ISMS ist schon geschrieben. Sie passen es an.
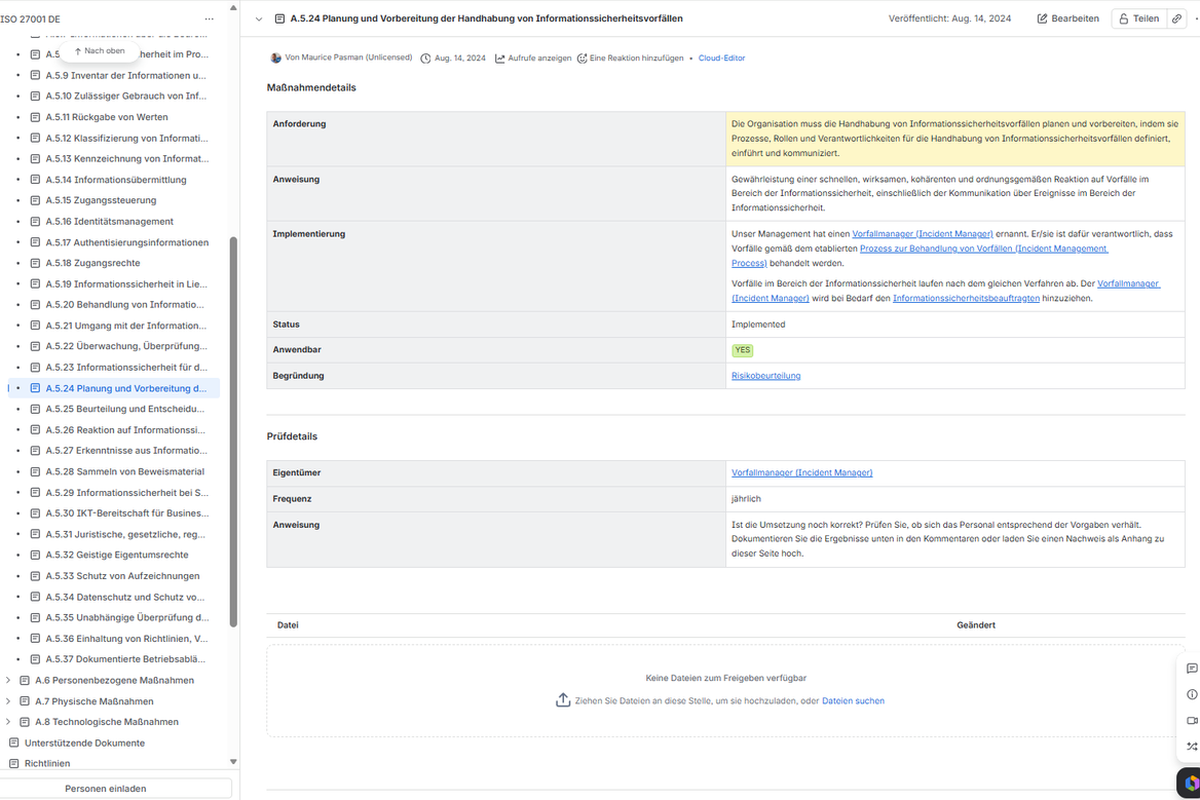
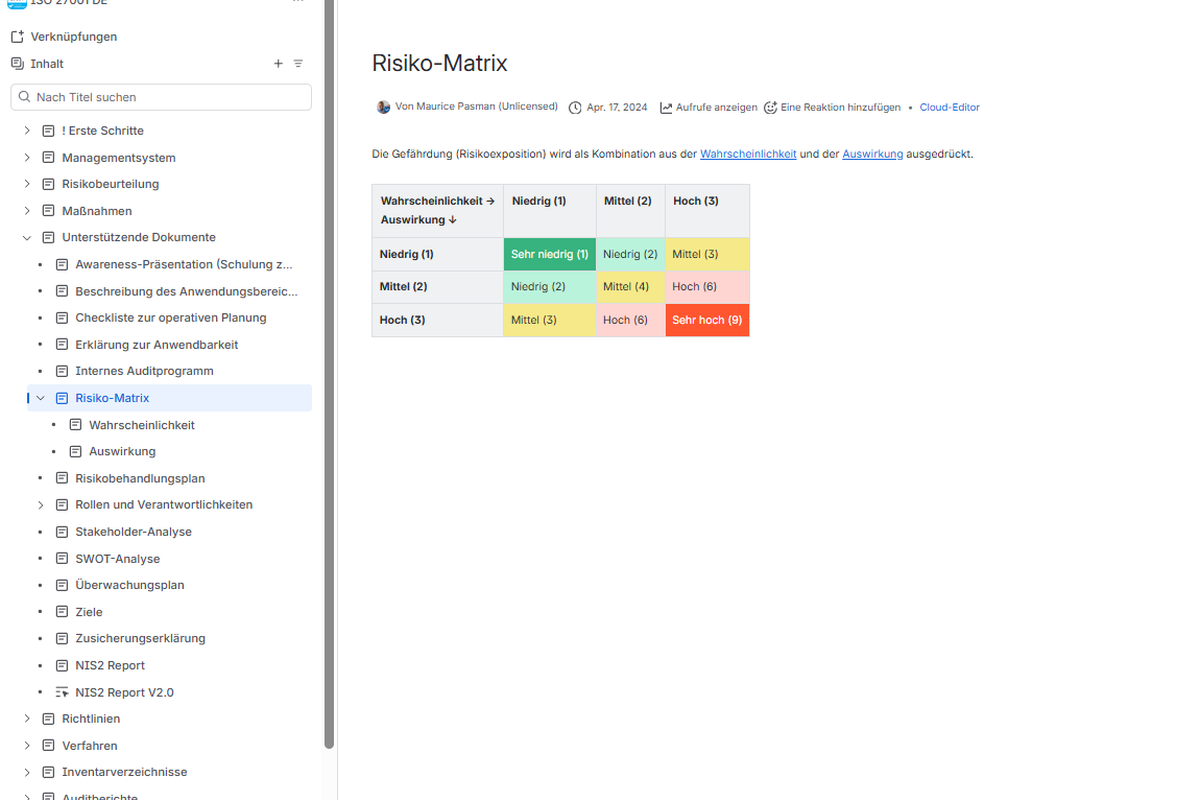
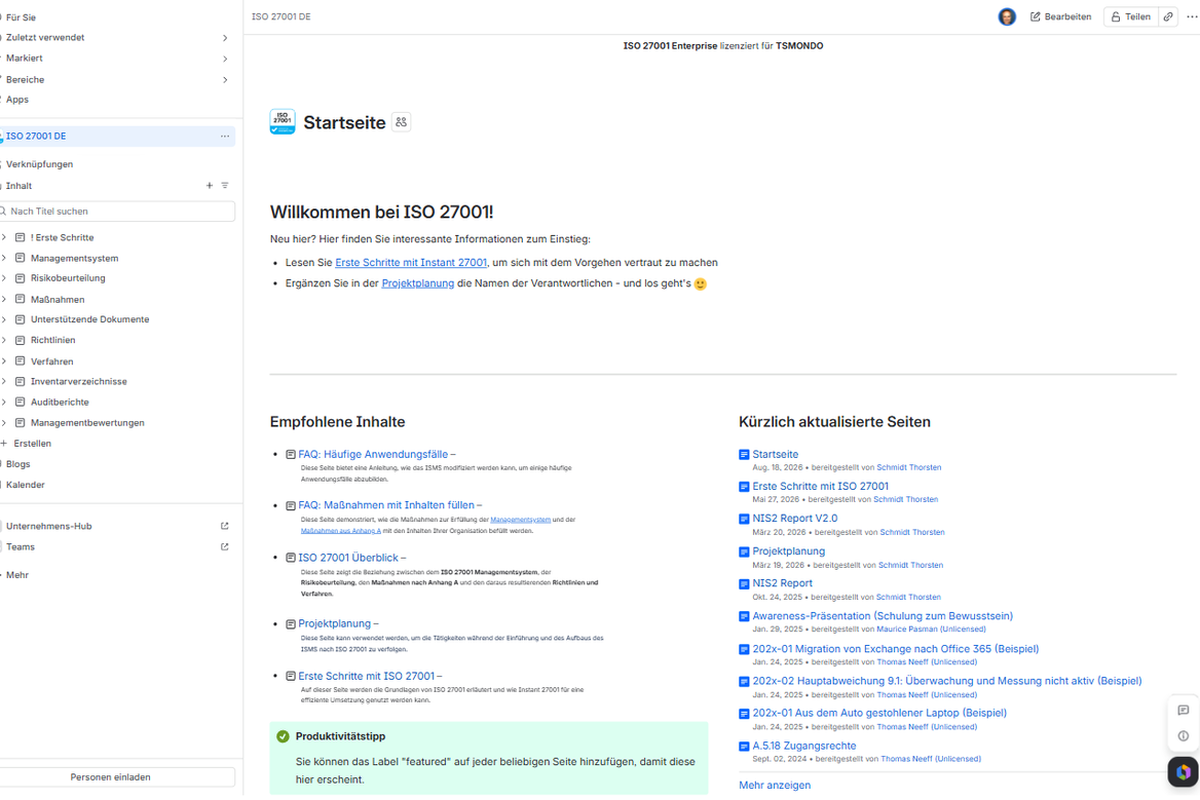
Der Space „ISO 27001 DE“ kommt vorausgefüllt: 93 Controls, Richtlinien, Rollen, Risiko-Matrix, Statement of Applicability, Audit-Checklisten und der NIS2-Report.
In fünf Schritten zum Zertifikat
Typischer Ablauf einer Erstzertifizierung. Die Dauer hängt vom Reifegrad und von Ihrer Größe ab.
-
Gap-Analyse
Ist-Stand gegen die 93 Controls, Maßnahmenplan mit Aufwand und Reihenfolge.
-
Risikoanalyse
Assets, Bedrohungen, Bewertung und Behandlung. Grundlage für die SoA.
-
Dokumente und SoA
Richtlinien, Verfahren, Statement of Applicability und Nachweise im Space.
-
Internes Audit
Probe-Audit, Korrekturmaßnahmen und Management-Review.
-
Zertifizierungsaudit
Begleitung beim Audit der Zertifizierungsstelle bis zum Zertifikat.

Zweites Video: So läuft ein ISO-27001-Projekt ab (YouTube)
Pakete und Preise für die ISO 27001 Software
Alles einmalig. Kein Abo, keine Monatsgebühr. Die Lizenz kaufen Sie im Shop, Analyse und Begleitung buchen Sie nach Bedarf dazu.
Alle Preise netto zzgl. USt. Angebot für Unternehmen, Behörden und Selbstständige.
ISO 27001 & DSGVO in einem Tool
Informationssicherheit und Datenschutz fragen dieselben Dinge ab: Welche Daten haben Sie, wer darf sie sehen, wie sichern Sie sie und was passiert im Ernstfall. Wer die 93 Controls sauber dokumentiert, hat die Hälfte der DSGVO-Nachweise schon in der Hand.
Unsere Datenschutz-Software übernimmt die DSGVO-Seite: Verarbeitungsverzeichnis, TOMs, Auftragsverarbeitung und Löschkonzept. Zusammen mit INSTANT 27001 dokumentieren Sie beide Normen ohne doppelte Arbeit.
- TOMs nach Art. 32 DSGVO decken sich mit den technischen Controls aus Annex A
- Ein Risikoverfahren für ISMS und Datenschutz-Folgenabschätzung
- Ein Verzeichnis der Assets, aus dem sich das Verarbeitungsverzeichnis speist
- Ein Meldeprozess für Sicherheitsvorfälle und Datenschutzverletzungen
Sie suchen NIS2, nicht ISO 27001?
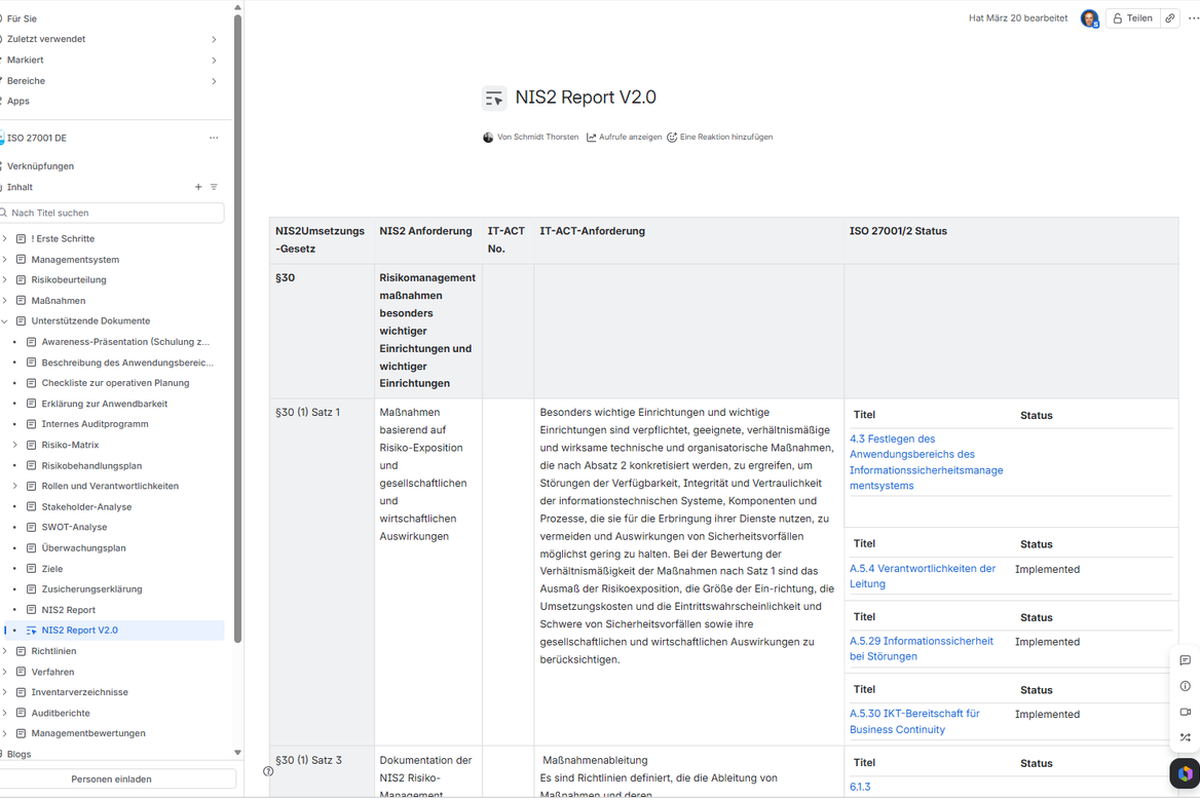
Der NIS2-Report in INSTANT 27001 zeigt, welche NIS2-Pflichten Ihr ISMS schon abdeckt. Für die komplette NIS2-Umsetzung, den NIS2-Manager und den Betroffenheitscheck ist TSMONDO zuständig.
Häufige Fragen zur ISO 27001
Zertifizierte ISO 27001 Implementierer und Auditoren
Lassen Sie sich kostenlos beraten.